FomoPeek盗币事件全复盘:18,169条群聊记录与推特赔付方案还原,听泉推广到底发生了什么?
 巴菲牛加密
- FomoPeek
- FomoPeek盗币
- 听泉
- 听泉鉴宝
- 5U撸毛
- iOS内核攻击
- Keychain泄露
- 慢雾
- 钱包被盗
- 推特赔付方案
- Web3安全
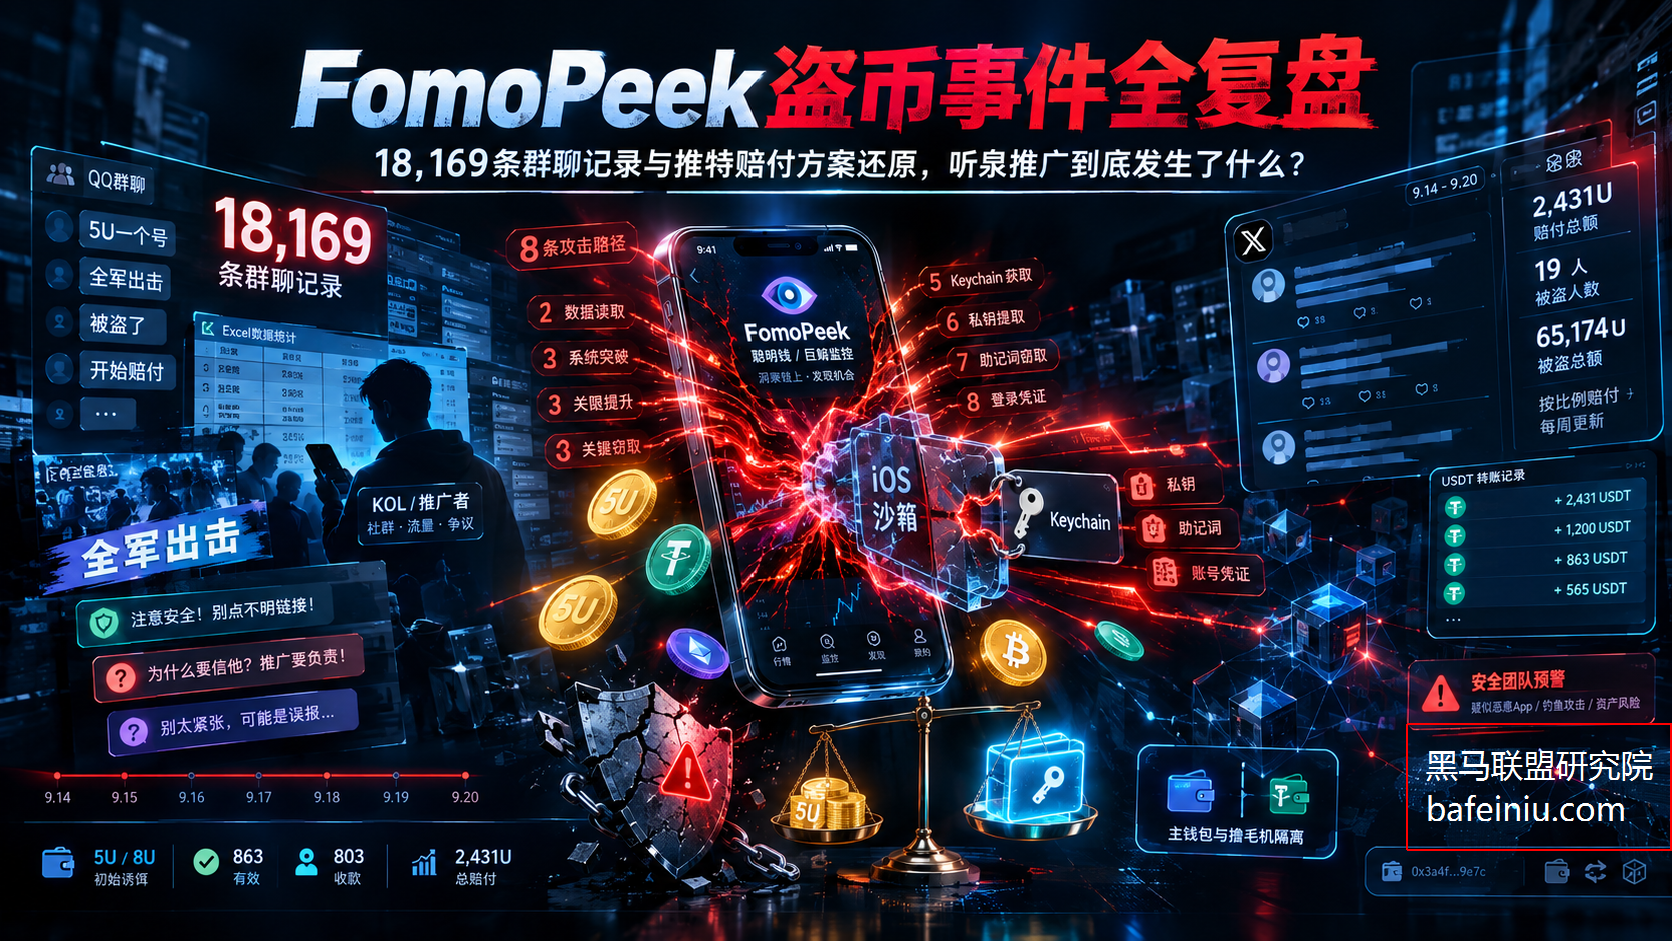
FomoPeek以“5U免费撸毛”为诱饵在中文币圈快速传播。9月19日慢雾与OKX联合确认其1.1-1.2版本内置iOS内核攻击框架,可突破沙盒读取Keychain。本文基于18,169条群聊记录及听泉(Crypto阿泉)推特公开回应,分开还原事件时间线、赔付进展,并给出撸毛安全建议。
这件事为什么比普通盗包更危险
FomoPeek对外包装成一个“只读的聪明钱/巨鲸监控工具”,走App Store上架,不连钱包、不导助记词、几乎只弹通知权限。对于习惯撸毛的用户来说,这个组合几乎无懈可击。
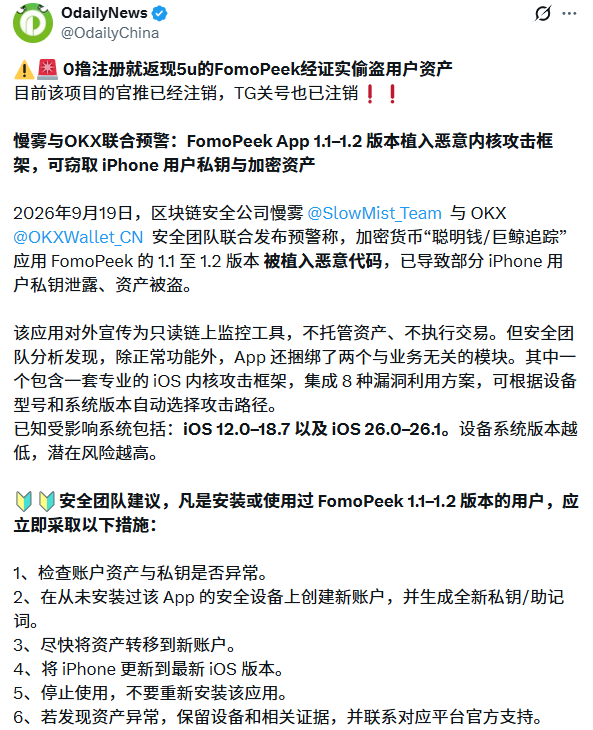
2026年9月19日,慢雾与OKX安全团队联合确认:FomoPeek 1.1-1.2版本存在与业务无关的恶意代码,其中包含一套完整的iOS内核攻击框架,集成了8种利用方式,可根据iPhone机型和系统版本自动选择攻击路径。受影响系统包括iOS 12.0-18.7和iOS 26.0-26.1。攻击成功后,可突破iOS沙箱、解密Keychain数据,私钥、助记词、登录凭证、聊天记录都可能暴露。慢雾还表示,分析捕获的明文流量显示,相关攻击功能处于启用状态,并会定期自动运行。
| 普通骗局 | 这次FomoPeek |
|---|---|
| 要你导入助记词、点签名 | 不导入、不授权、不签名 |
| 假网站、假客服 | App Store能搜到、能下载 |
| 你主动把钥匙交出去 | 利用iOS旧版内核漏洞主动攻击 |
| 只影响这一个App的资产 | 可能读取Keychain及其他App数据 |
风险提示
“我没连钱包,所以没事”在这个事件里不成立。风险在这台装过App的手机本身。
群内时间线:5U怎么变成全网预警
以下时间点均来自「听泉鉴宝」QQ群导出记录,时间跨度为2026年9月14日至9月20日,共18,169条消息。群友昵称已脱敏处理。
9月14日:项目进群,“不要本”的诱惑
当天上午,听泉在群里发消息:
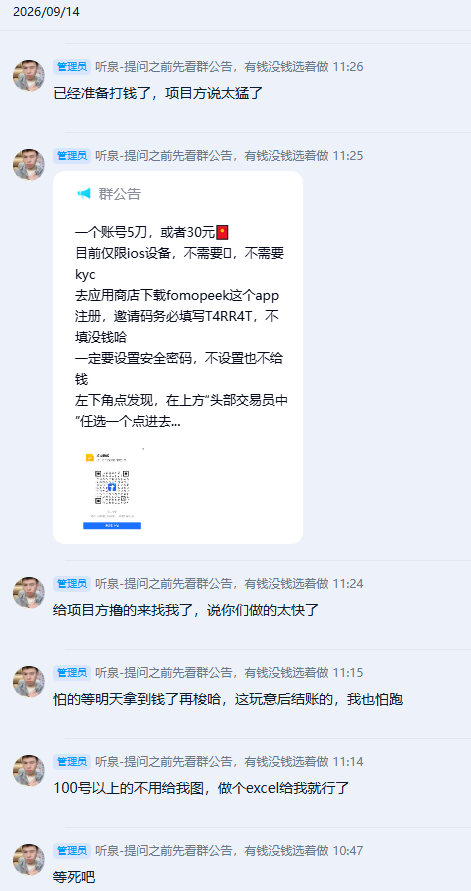
“我去接个项目,不需要k,一个号5u”
紧接着管理员明确说明:“FomoPeek吧,只能苹果手机搞。” 随后群里进入“工厂模式”——截图、间隔5分钟再截一张、100号以上交Excel表格。
当天群里最关键的几句话:
- “给项目方撸的来找我了,说你们做的太快了”
- “已经准备打钱了,项目方说太猛了”
- “做了的补活跃,项目方说一会先发1000u预付一下”
- “听我号令,全军出击!”
下午14:25左右,听泉总结了这个项目为什么能爆:
“其实这个项目能爆是因为不要本。”
对撸毛群来说,项目特点太诱人:App Store可下载、仅需苹果设备、不绑钱包、无KYC、一个号5U。也正因为“看起来太正常”,才让所有人放下了警惕。
9月15-16日:量起来了,工钱从5U涨到8U
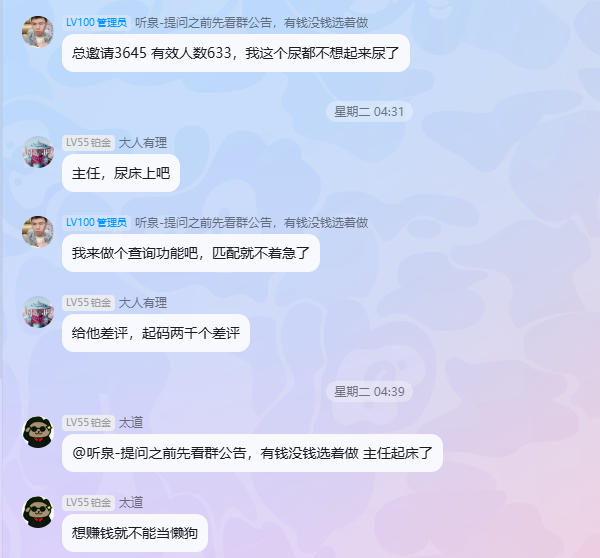
9月15日凌晨,听泉报数:“总邀请3645,有效人数633。”16日中午更新规则:“不要问笨蛋问题,5u的价格可以提问,8u不要问哈。”有效通过后单价上调。
9月16日晚:第一次异常出现,但被判定“不是这个App”
这是整个事件中最关键的误判窗口。
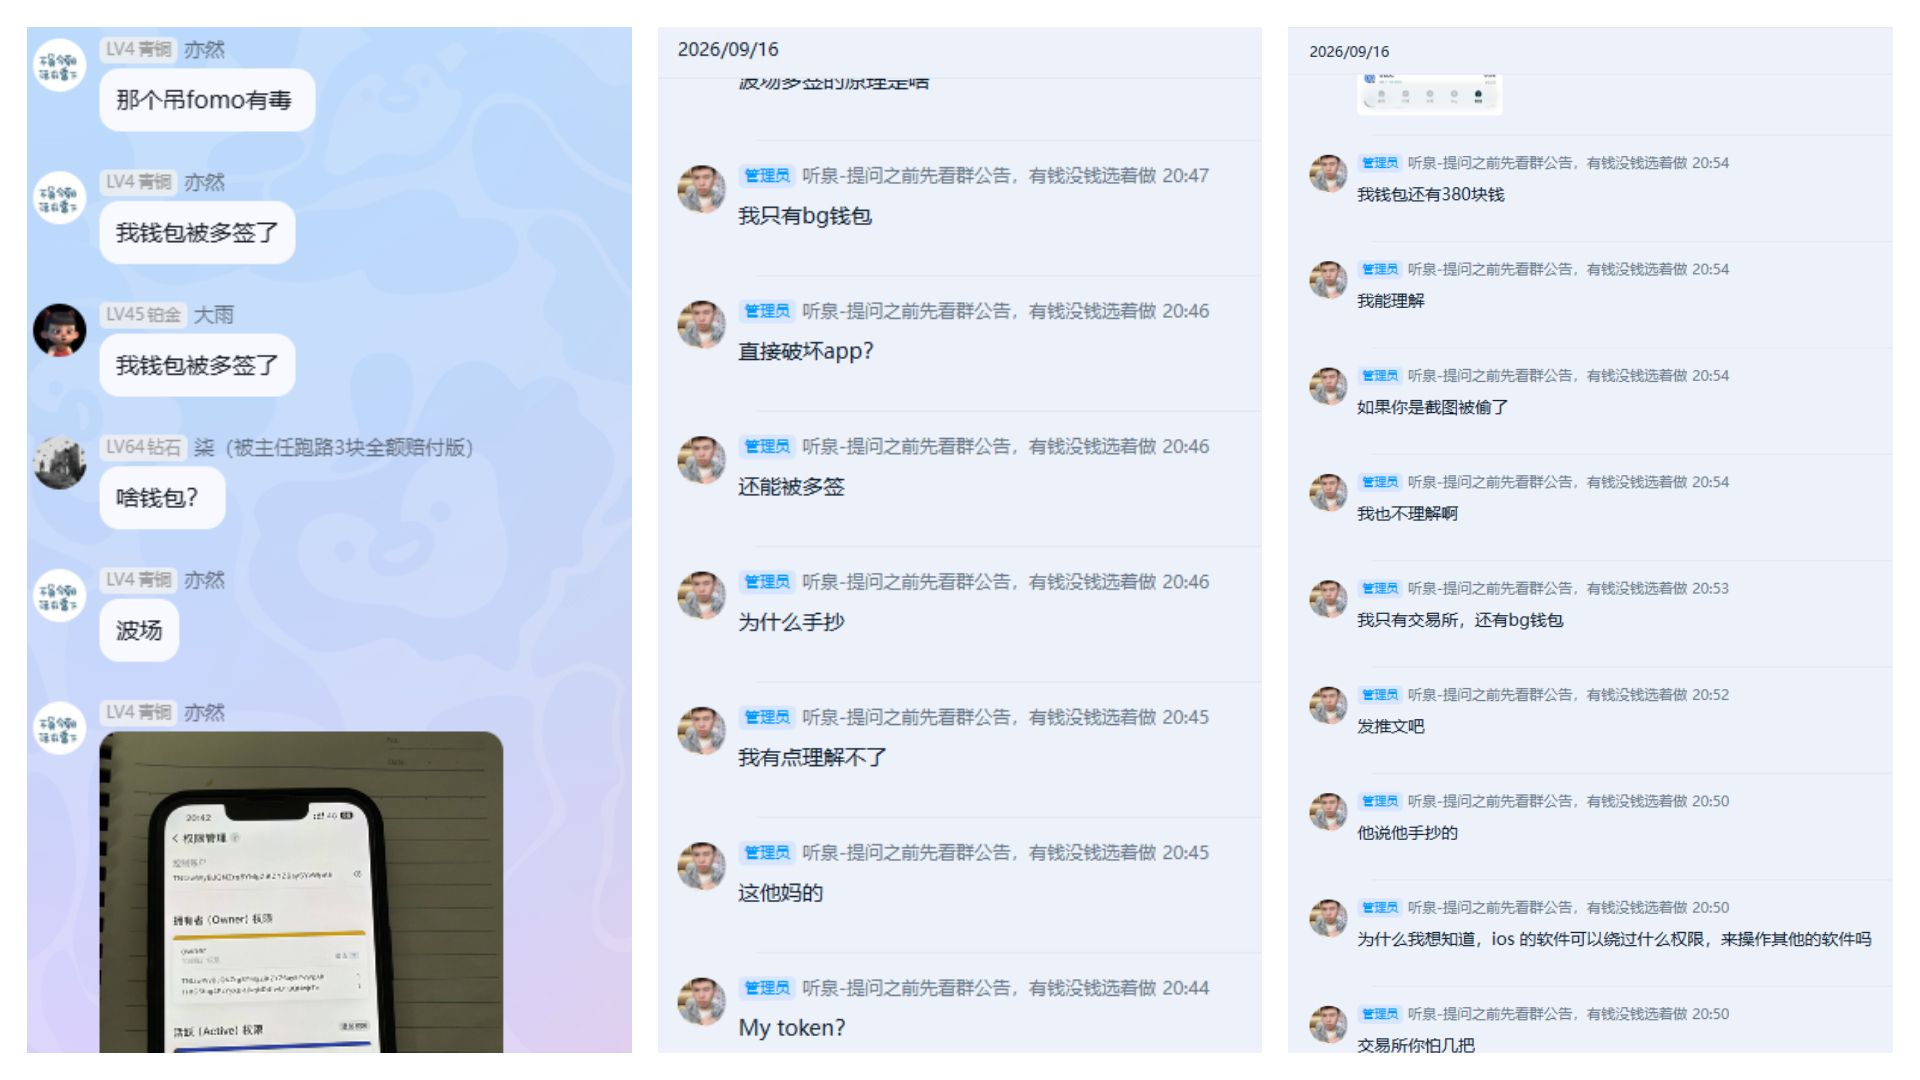
9月16日20:55,听泉在群里表示:“iOS还能被盗那啥也别玩了。”23:05,他说:“有群友请slowmist看了,说不是fomopeek的app问题。”
当时群内技术分析者Peer的初步结论是:App没有发现恶意代码注入,没有异常权限,主要权限只是通知,没有绑定钱包功能。逻辑看起来无懈可击:不连钱包、不签名、没恶意代码,那怎么会是App的问题?
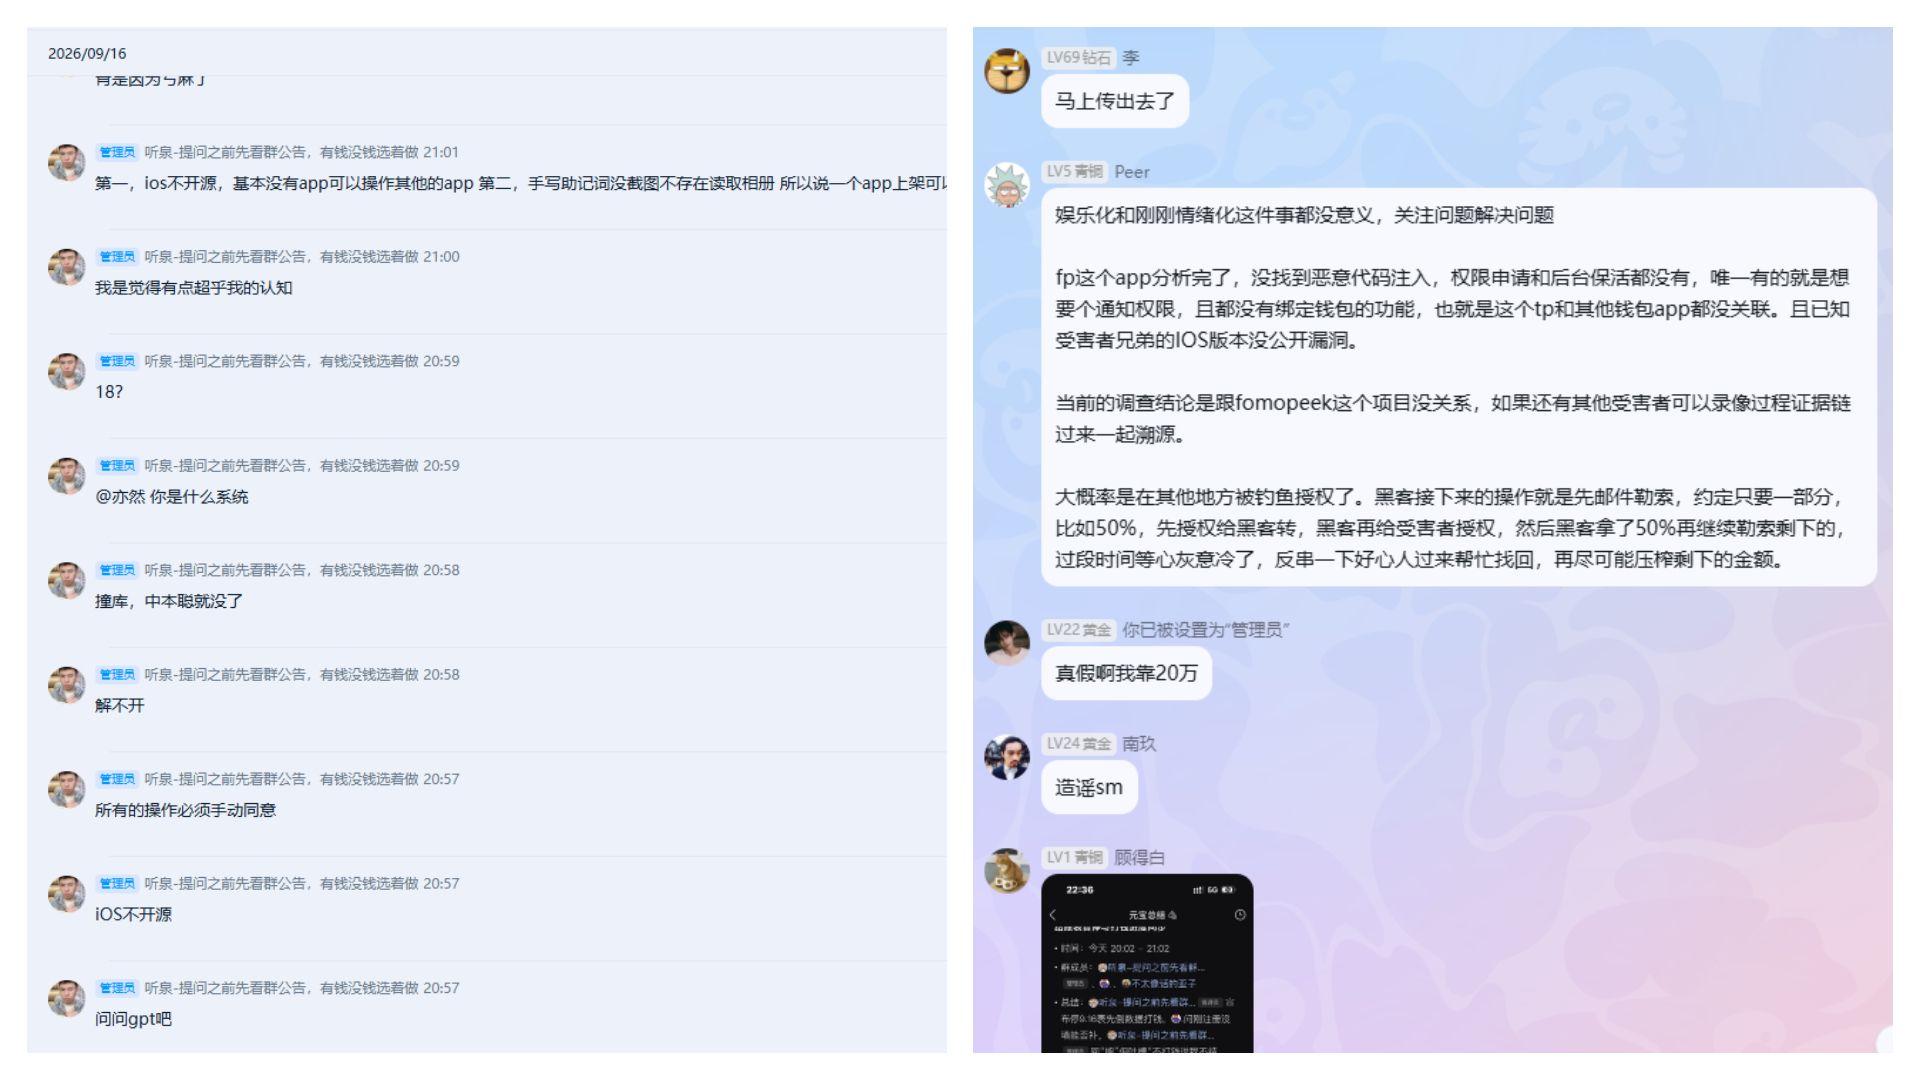
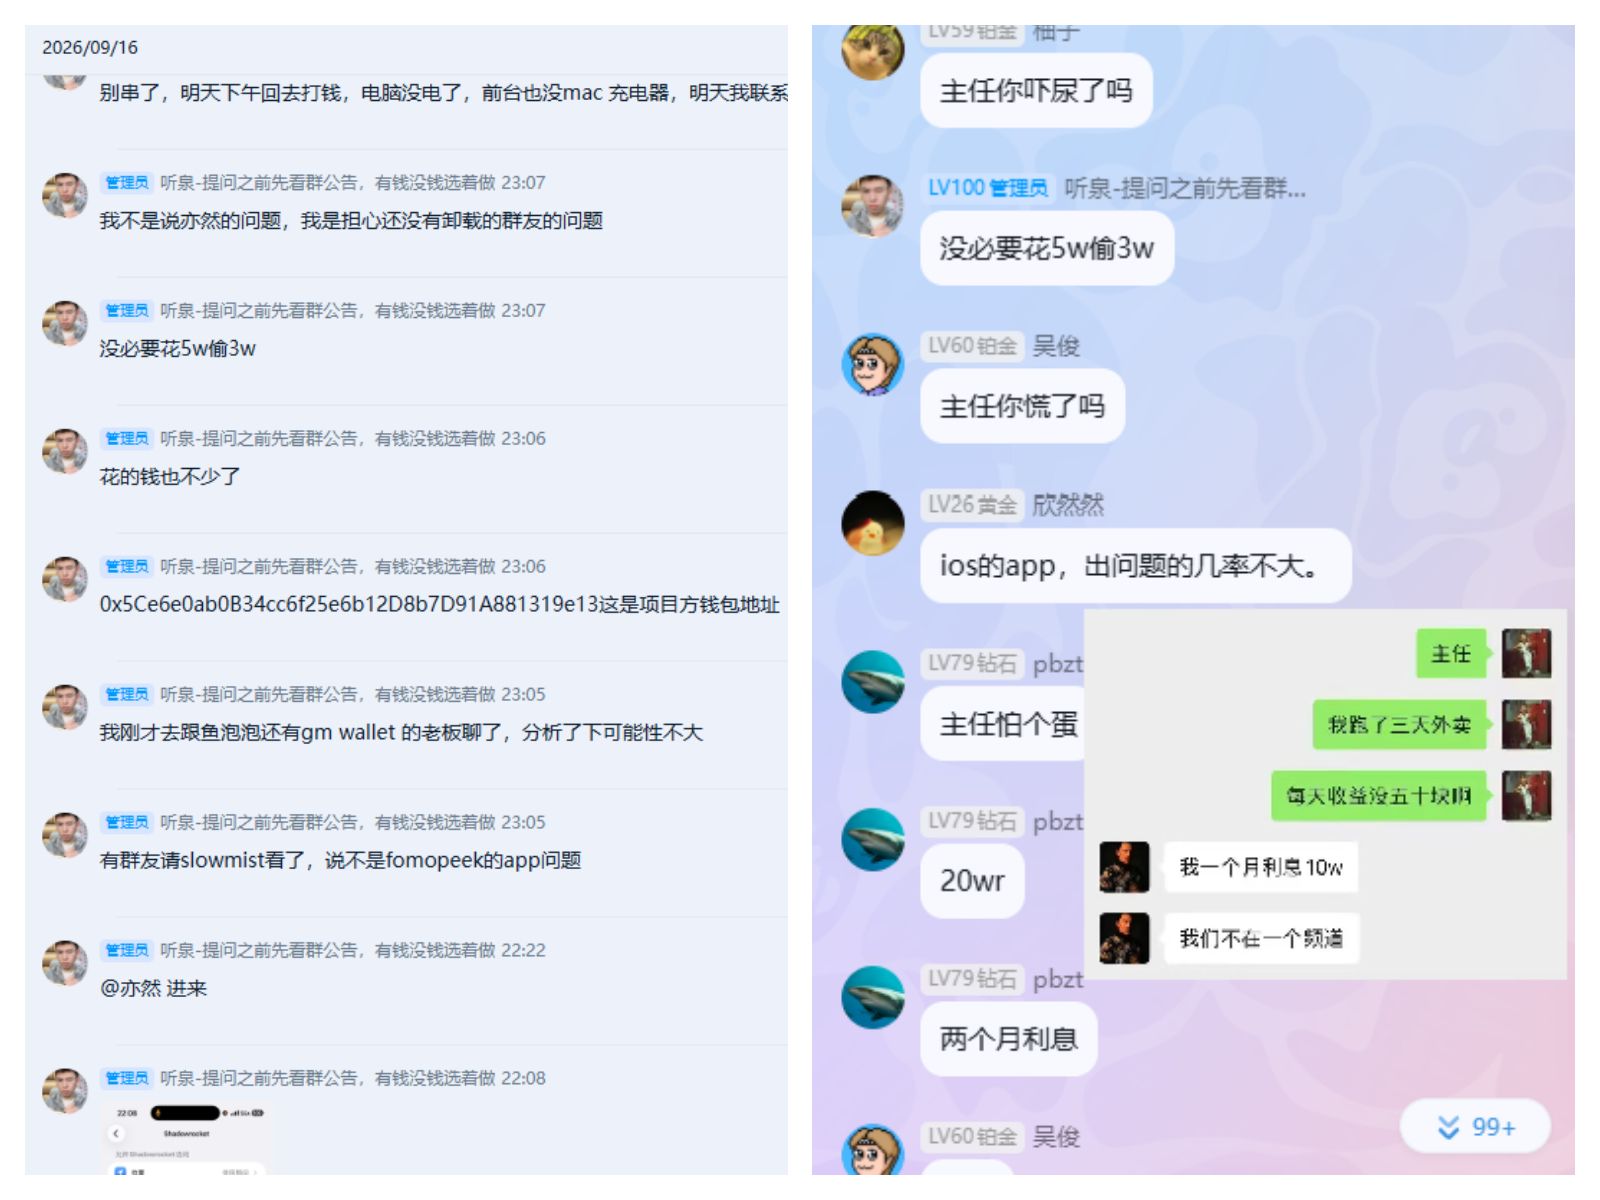
这是当时最合理的判断,也是后来被推翻的判断。慢雾后续调查发现,FomoPeek的攻击模块是后台动态发送恶意指令触发的,普通静态分析在9月16日那个时间点确实很难发现异常。
9月18日:通过率极低,仍在催量
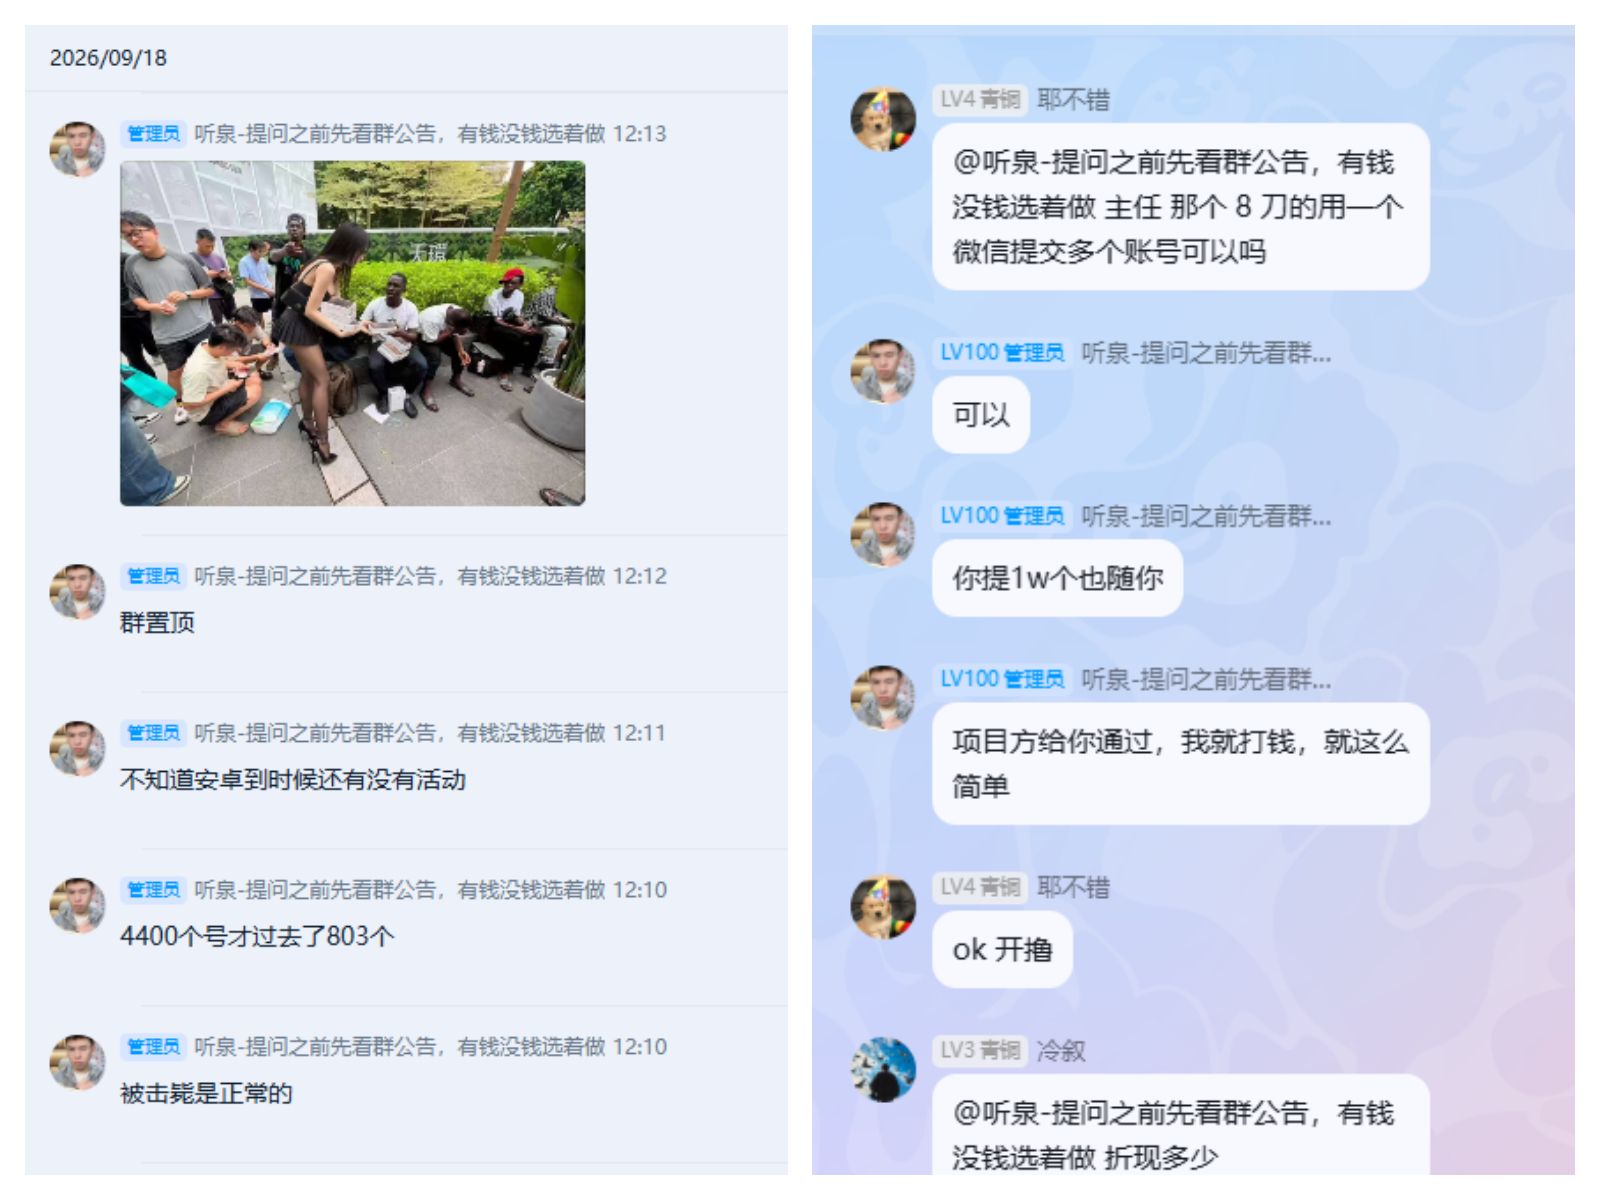
听泉在群里发消息:“4400个号才过去了803个。”通过率大约18%。当时可以解释成“反女巫严格”,事后也可以理解成:项目方要的不是注册数,而是会打开并留在有漏洞iOS系统上的真实设备。
9月19日:慢雾+OKX定性,群里彻底翻盘
9月19日,SlowMist发布正式预警。群里立刻炸锅。一边是受害者报告:“一觉醒来钱包被盗了”“我被盗了6000”“两个钱包被盗了”“我被盗了3000”……另一边是恐慌和追问:“谁推广的?”“谁带我做的?”
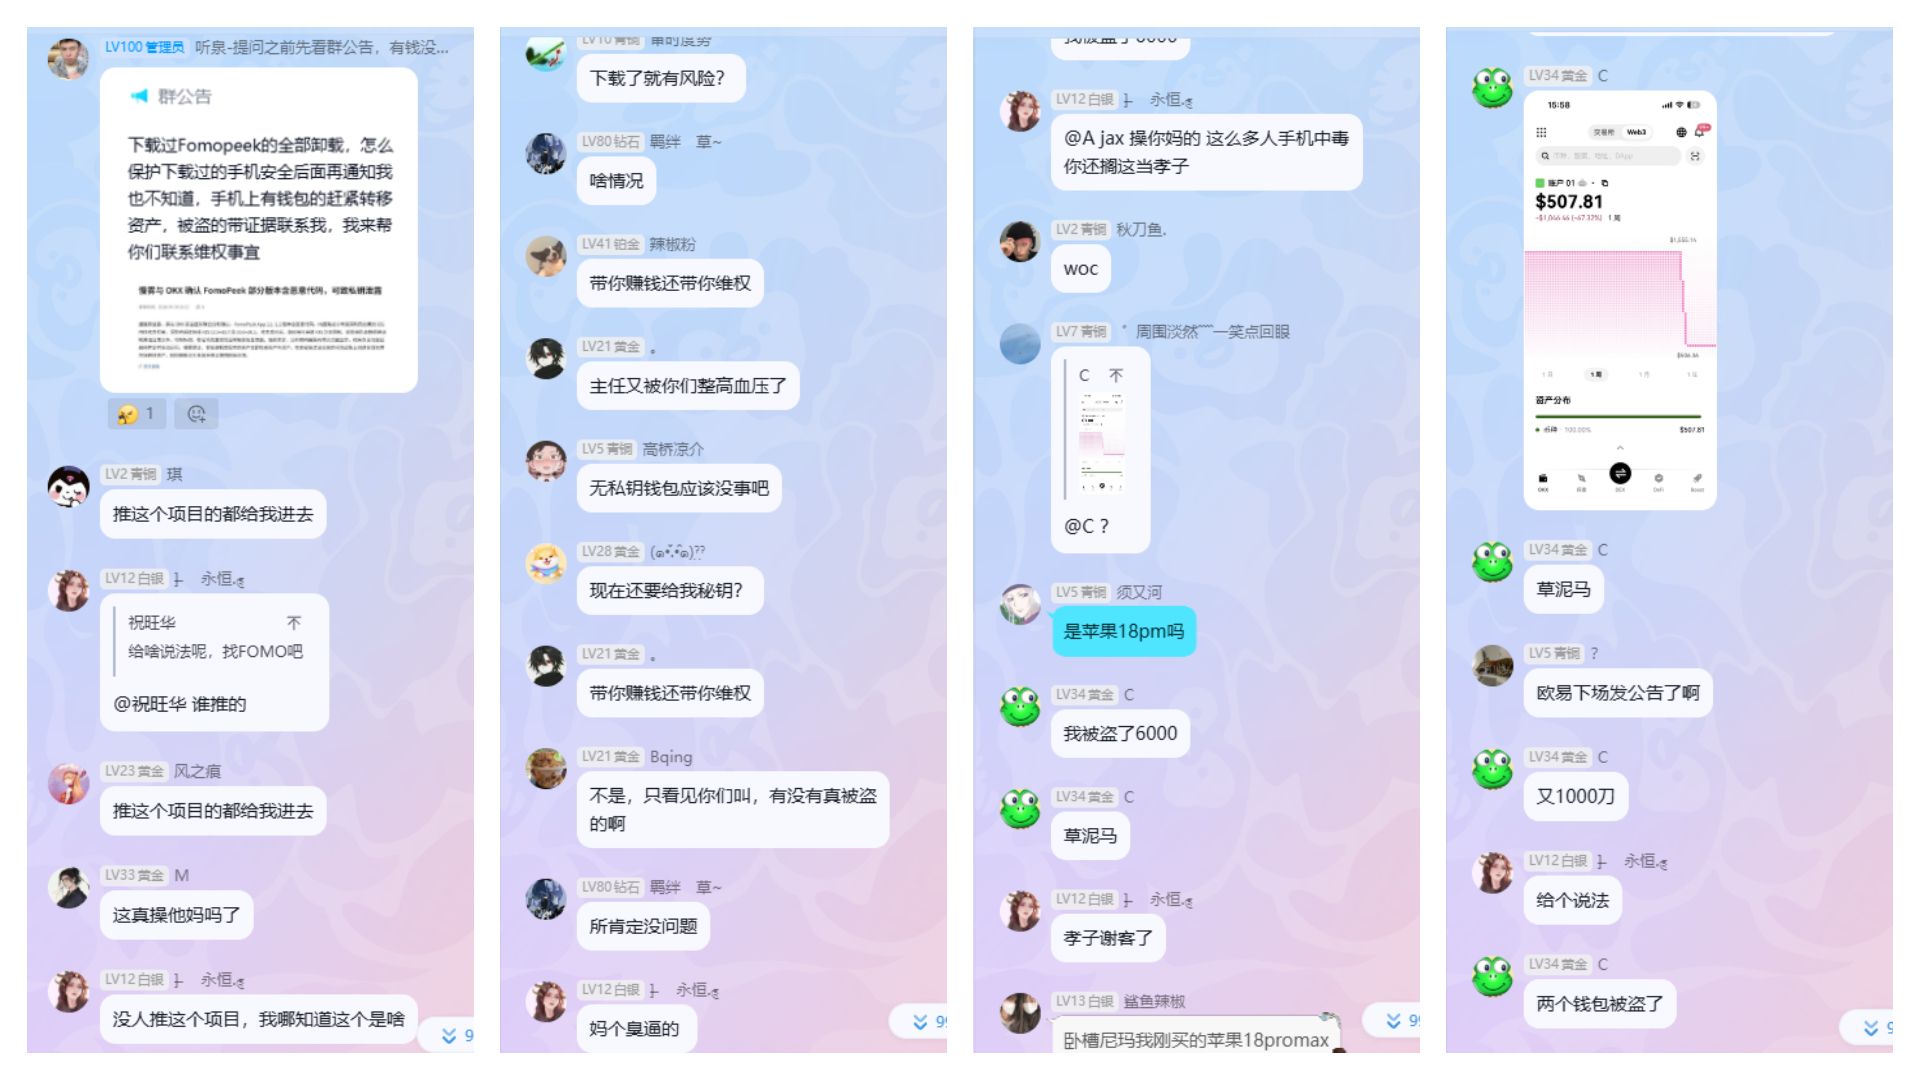
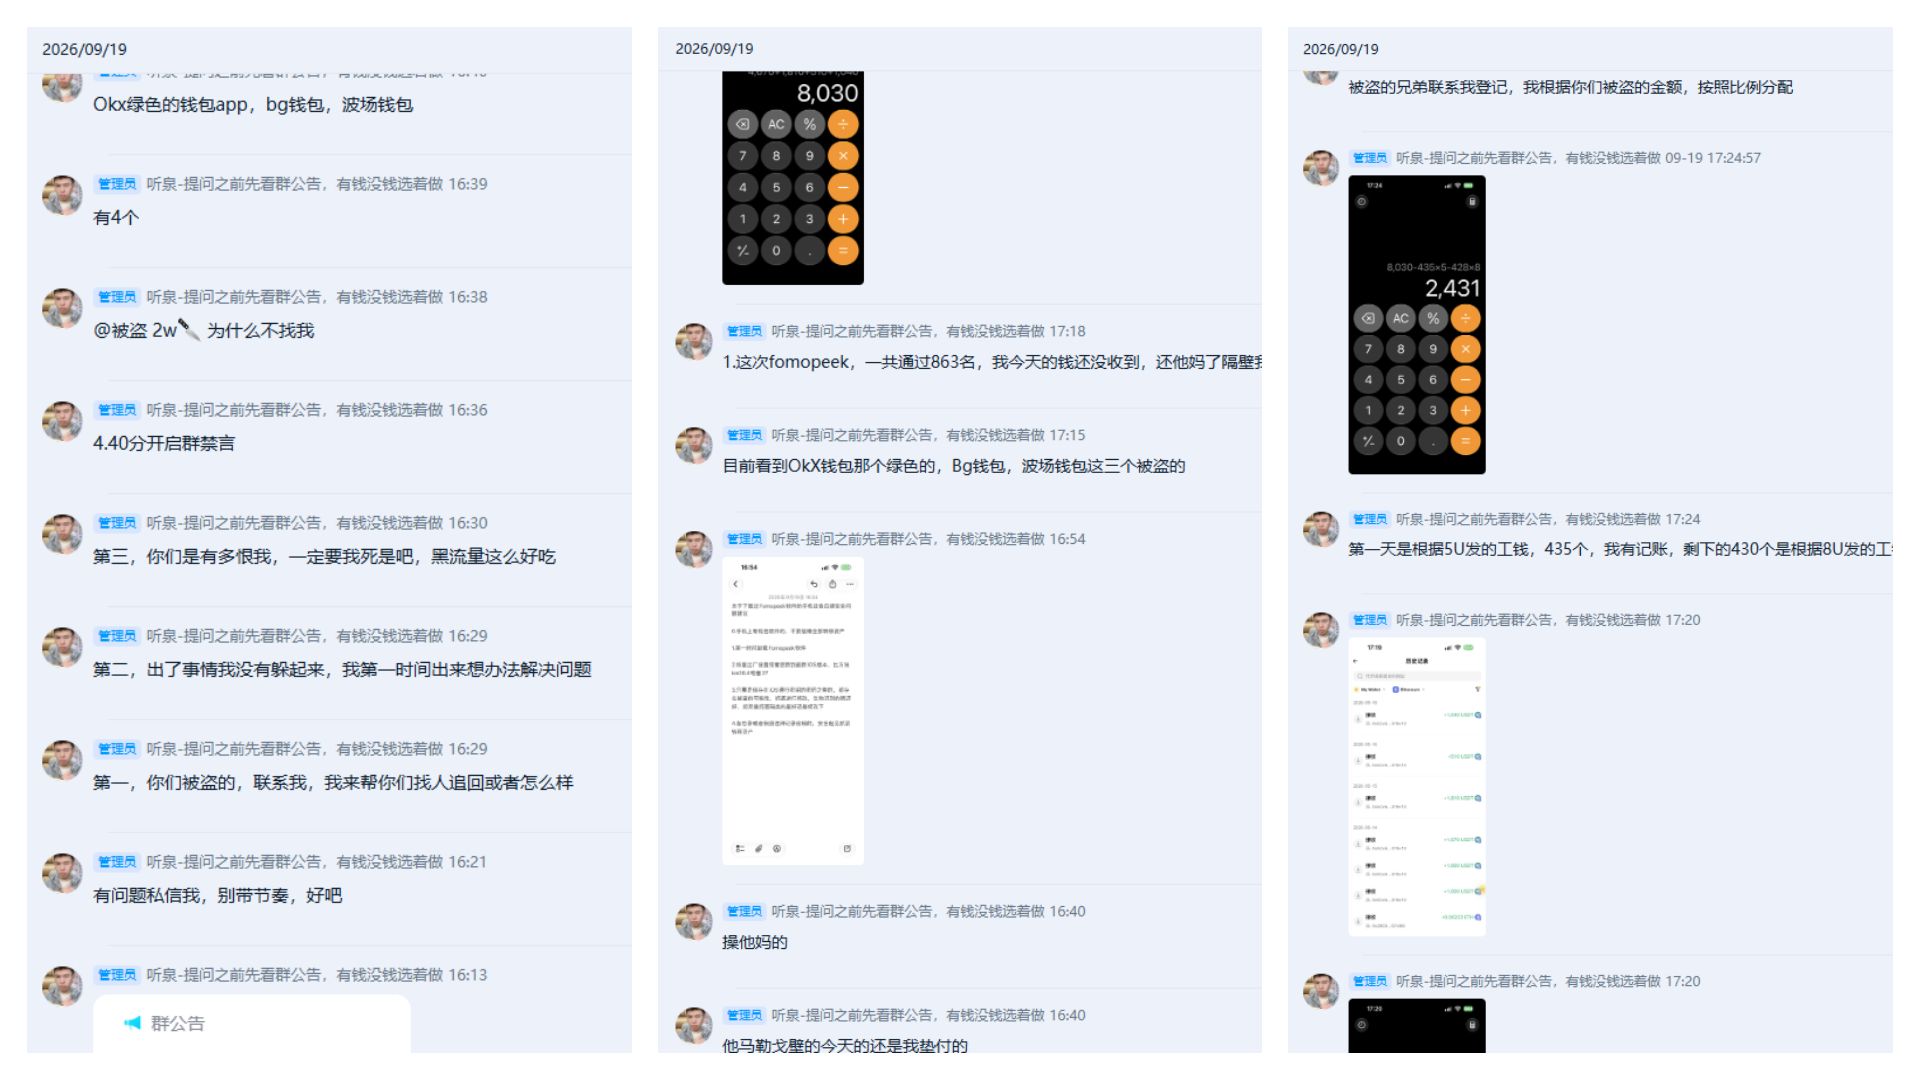
16:36,听泉开启禁言。16:39,他报当时登记到4个被盗。16:40,点名被盗类型:OKX绿色钱包App、BG钱包、波场钱包。
17:18起,听泉把账摊开(均为其本人陈述):
- 通过863人
- 收款地址
0xef5ba207a983713c5628b708572616f1b7ca2166,自称能查到803人的款 - 第一天435个按5U发工钱,后面430个按8U
- “反复有效变无效”的部分自己贴
- 自称剩余2431 U
- 按被盗金额比例分配
19:01他进一步说:“所有被盗的,10u以内就算了,亏损10u以上的,都来联系我……争取12点前统计完毕,进行赔付。”
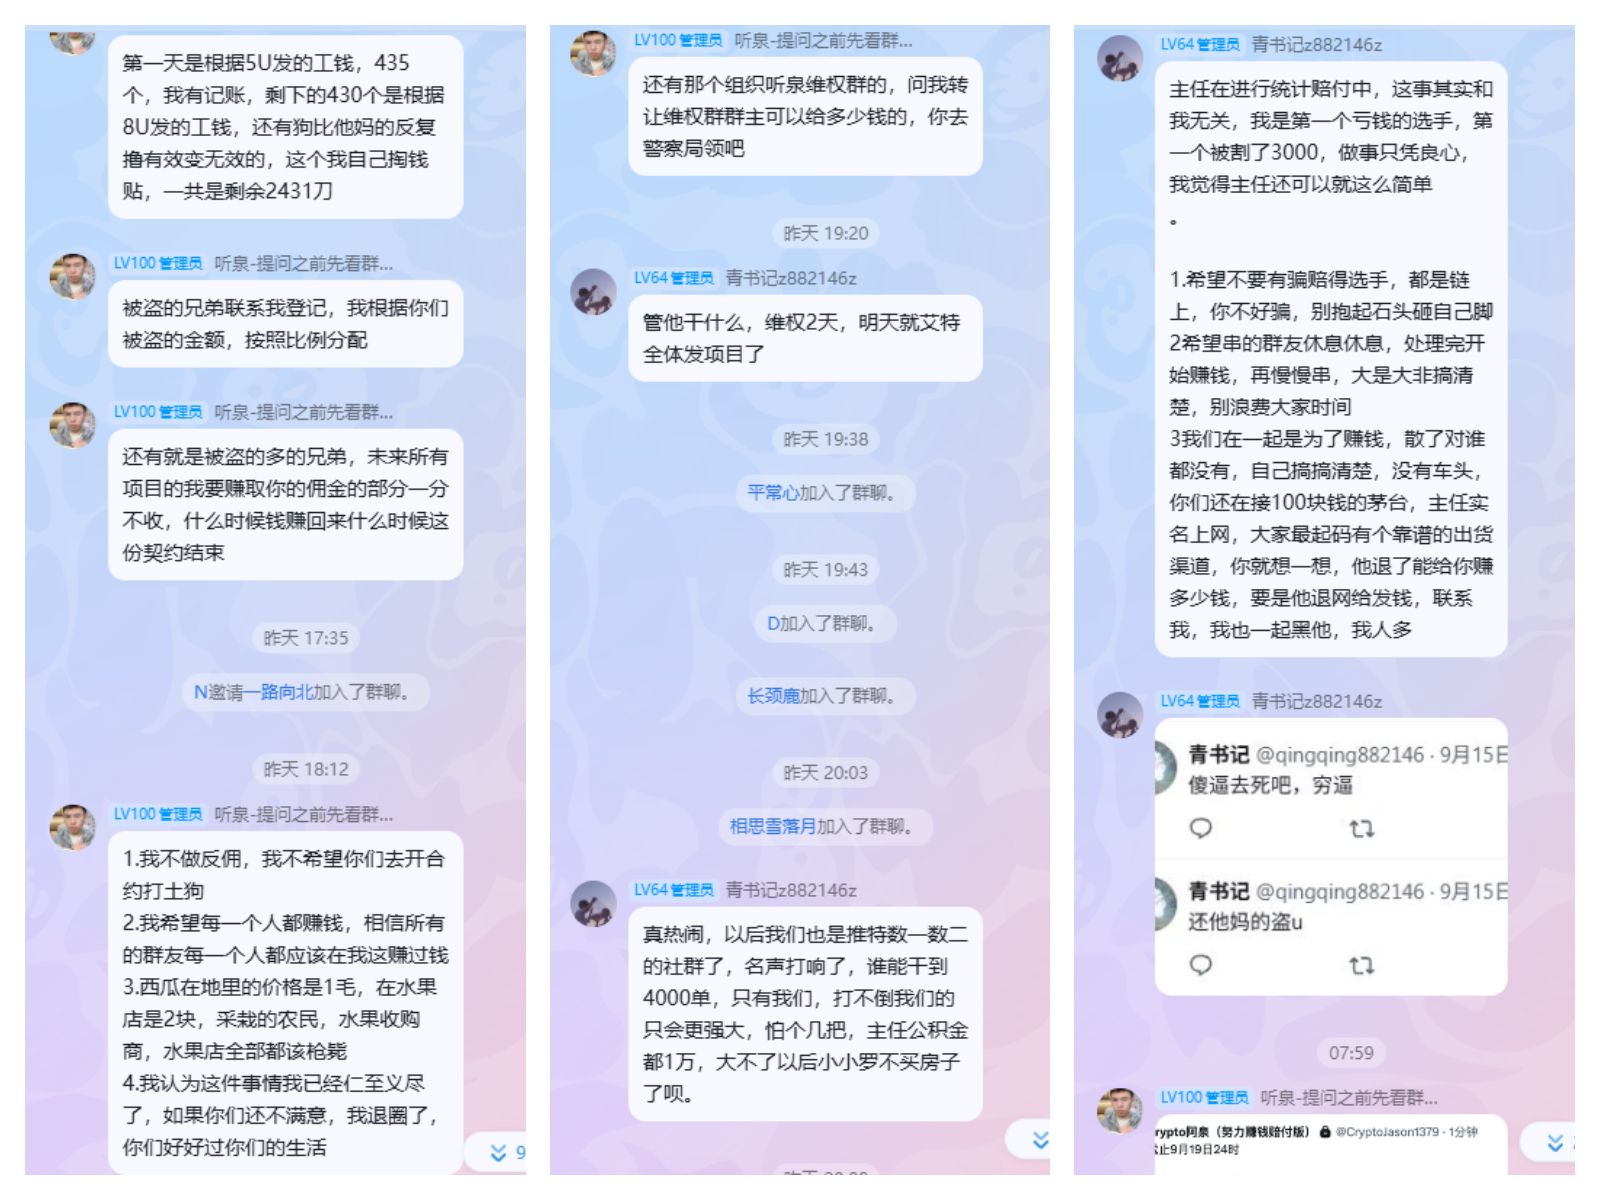
群聊记录里,他本人说过的赔付承诺
注意
以下内容全部来自群导出记录,与后文推特内容分开。群聊截图可作“他在群里说过什么”,不能自动等于任何结论。
他亲口说的关于实力和渠道的话
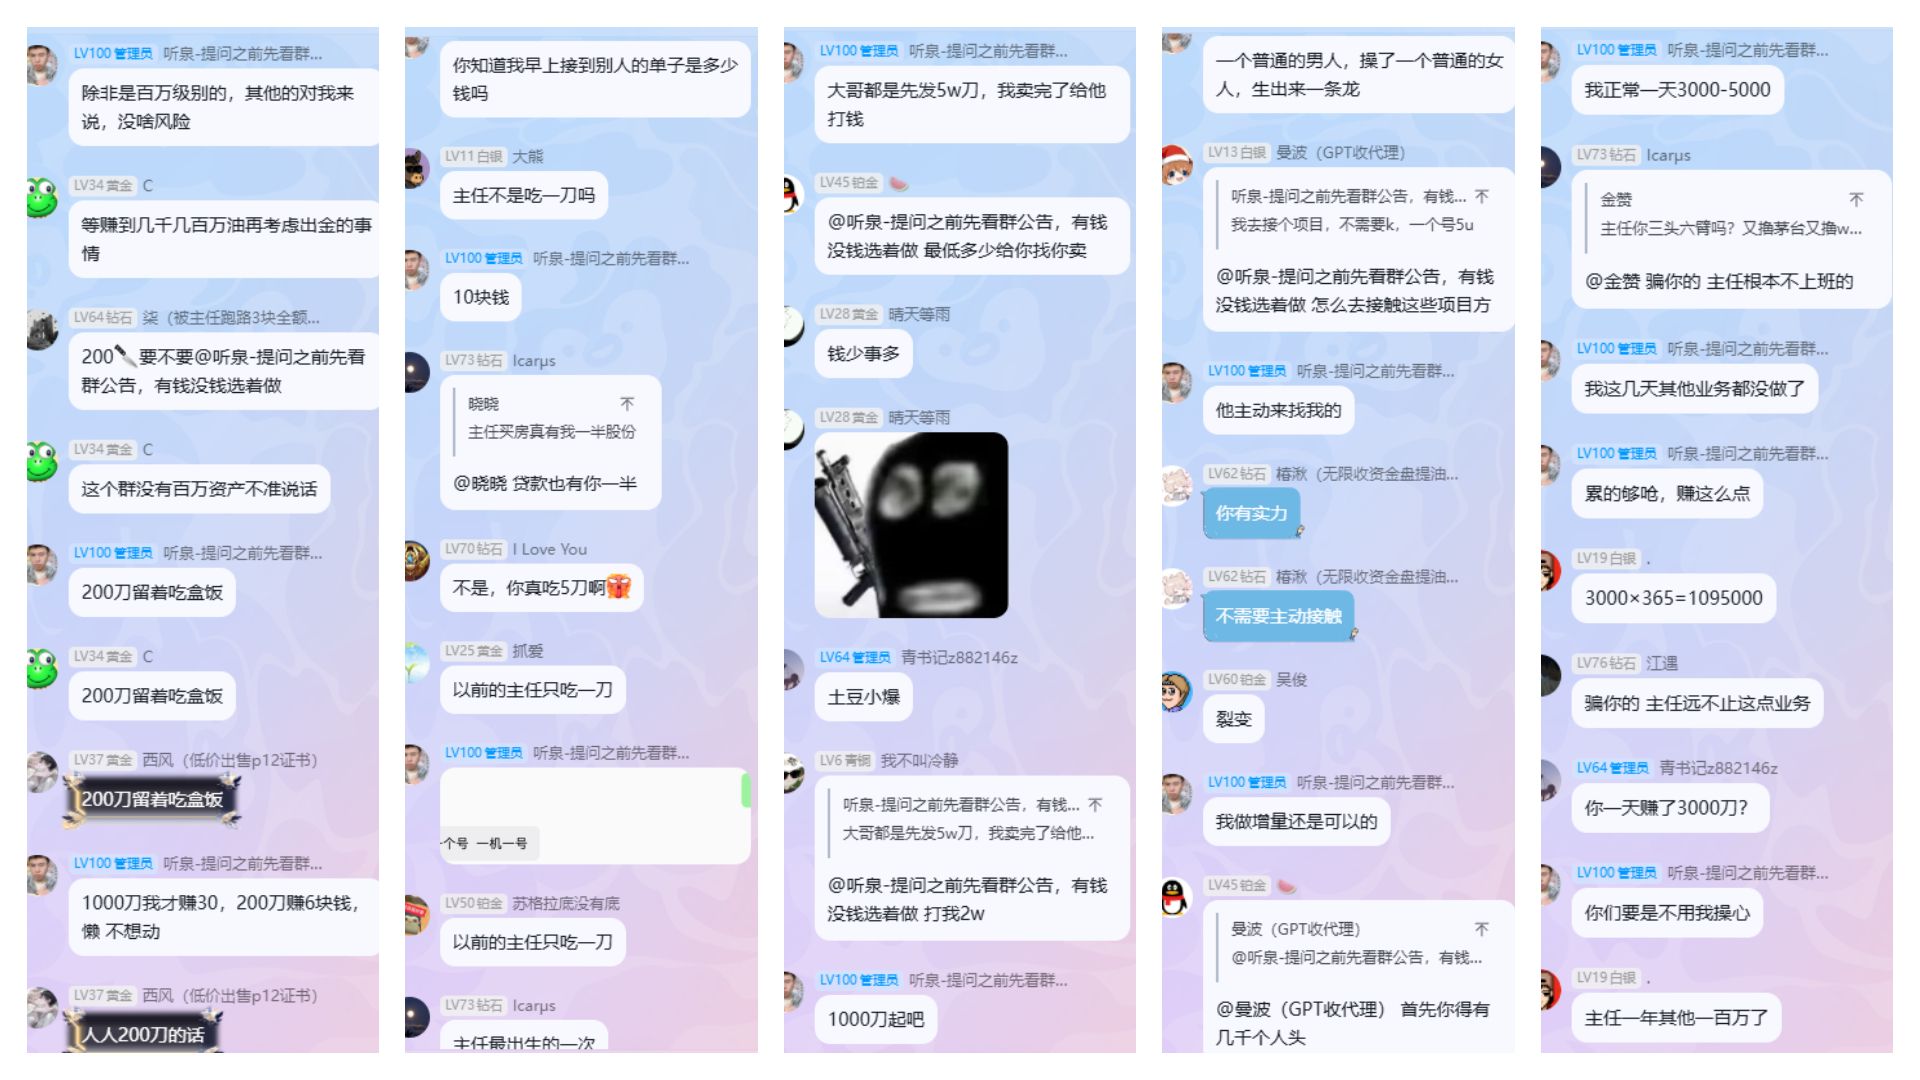
- 09-14 08:57:“除非是百万级别的,其他的对我来说,没啥风险。”
- 09-14 08:59:“200刀留着吃盒饭。”
- 09-14 08:59:“1000刀我才赚30,200刀赚6块钱,懒不想动。”
- 09-14 09:02:“大哥都是先发5万刀,我卖完了给他打钱。”
- 09-14 09:24:“我做增量还是可以的。”
- 09-14 12:53:“web2的设备我能给你拉到飞起来。”
- 09-16 09:45:“我正常一天3000–5000。”
他亲口说的关于FomoPeek推广和结算的话
- 09-14 09:13:“我去接个项目,不需要k,一个号5u。”
- 09-14 11:39:“听我号令,全军出击!”
- 09-19 17:18:“这次fomopeek,一共通过863名……这是我的钱包地址
0xef5ba207a983713c5628b708572616f1b7ca2166,你们可以查,一共是收到了803名的钱。” - 09-19 16:40:“他马勒戈壁的今天的还是我垫付的。”
- 09-19 17:24:“第一天是根据5U发的工钱,435个,我有记账,剩下的430个是根据8U发的工钱……我自己掏钱贴,一共是剩余2431刀。”
他在群里给出的赔付承诺
- 09-19 16:29:“你们被盗的,联系我,我来帮你们找人追回或者怎么样。”
- 09-19 16:29:“出了事情我没有躲起来,我第一时间出来想办法解决问题。”
- 09-19 17:25:“被盗的兄弟联系我登记,我根据你们被盗的金额,按照比例分配。”
- 09-19 17:26:“被盗的多的兄弟,未来所有项目的我要赚取你的佣金的部分一分不收,什么时候钱赚回来什么时候这份契约结束。”
- 09-19 19:01:“所有被盗的,10u以内就算了,亏损10u以上的,都来联系我,我来登记,争取12点前统计完毕,进行赔付。”
- 09-19 19:07:“注意截止时间,超过时间了我也无能为力了。”
他对群里维权组织的态度
- 09-19 19:17:“还有那个组织听泉维权群的,问我转让维权群群主可以给多少钱的,你去警察局领吧。”
这句话等于承认外面已经在组维权,并且他把“警察局”这个选项自己说出来了。
推特上,他本人公布的处理方案
注意
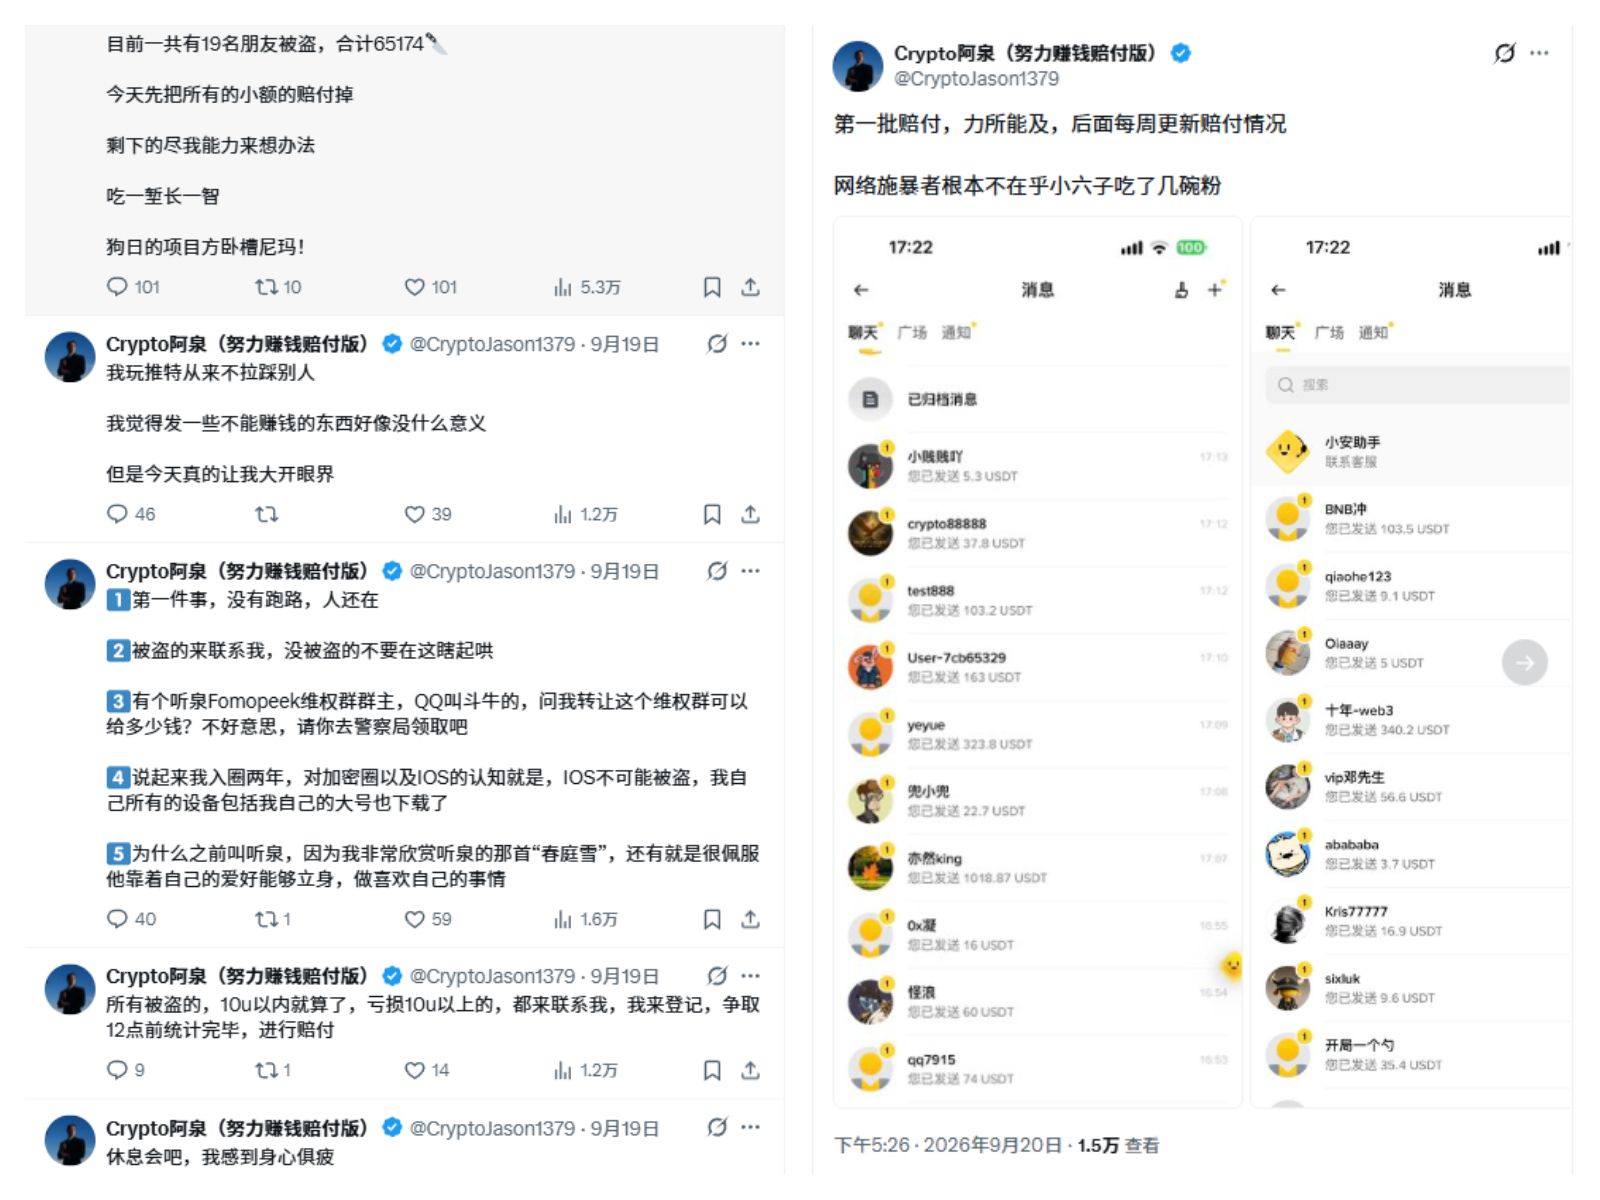
以下内容全部来自其公开推特账号 @CryptoJason1379,与上文群聊记录严格分开。
9月19日 10:08:首次公开表态
发布帖子:“休息会吧,我感到身心俱疲”。这是目前能看到的最早与事件相关的公开表态,此时他已开始处理圈子内用户被盗情况。
9月19日 23:57:公布统计与初步方案(核心主帖)
“截止9月19日24时
目前一共有19名朋友被盗,合计65174🔪
今天先把所有的小额的赔付掉
剩下的尽我能力来想办法
吃一堑长一智
狗日的项目方卧槽尼玛!”
明确将受影响者称为“朋友”,给出具体人数和金额,并宣布先处理全部小额赔付、大额部分尽己所能解决。
9月20日 01:09-01:19:核验难题与事前检查
在主帖下回复:“我早上躺在地上想这个问题,怎么核验,群友真的什么事都干得出来,炸赔勒索,一天感受到人世间的百态”。开始公开讨论核验难题,担心有人借机虚假索赔或勒索。
随后回复:“有需要做用户增量的,看我,老板,指望种地太难还了”。暗示自己需要通过其他方式填补赔付资金缺口。
01:14回复:“哎,那天我还问了你们客服,iOS 能不能被攻破”。透露自己事先曾向相关客服询问过 iOS 安全性。
01:19回复并配图:“我两年前见过一个安卓APP偷相册权限的,我就长了个心眼,特意看了看这App有啥权限,还是挨打了”。说明自己事前已有安全意识并检查过权限。
9月20日 06:51-08:18:接受现实与资金来源
06:51回复:“慢慢赔吧,怎么办呢”。态度转为接受现实、准备长期分批赔付。
08:18回复:“我想跟你干返佣了,这窟窿太难填了”。再次提到资金压力大,考虑通过做返佣来补充赔付资金。
9月20日 09:26:第一批实际赔付结果
发布第一批实际赔付结果,并配3张图(两张为聊天转账截图,显示向多名用户发送了从几U到1000+U不等的USDT;一张为“六子你到底吃了几碗粉”梗图):
“第一批赔付,力所能及,后面每周更新赔付情况
网络施暴者根本不在乎小六子吃了几碗粉”
表态将持续每周更新赔付进展。
推特处理方案整体脉络
19日白天疲惫 → 19日深夜公布数据(19人、65,174U)并宣布先赔小额 → 20日凌晨讨论核验与资金来源难题 → 20日上午完成并公示第一批转账,承诺每周更新。他全程以个人名义承担圈子内受害者的赔付。
不是他亲口说的,不是“听泉自述”
| 说法 | 谁说的 | 怎么用 |
|---|---|---|
| 主任是公务员/包吃包住 | 群友“参考熊猫” | 只能写“群友声称”,他本人记录里没认 |
| 公积金都1万,不买房 | 青书记09-19 20:05 | 他人转述,当吹捧或段子 |
| 主任实名上网 | 青书记09-20 07:45 | 他人转述 |
| X简介“收益130万人民币” | 其公开账号简介 | 可单独注“其X简介自述” |
他在这件事里到底是什么位置
群记录和推特能证明的:
- 他是该群的组织者和最大拉量口
- 明码标价5U/8U,催100号以上批量交表
- 9月16日已出现被盗反馈,他一度转述“不是App问题”,没有停推
- 预警后禁言、收登记、拿出约2431U做比例赔
- 推特公开统计19人被盗、合计65,174U,并完成第一批赔付,承诺每周更新
群记录和推特不能证明的:
- 他编写了那套内核利用代码
- 他就是FomoPeek的开发者
- 他在9月14日接单时已经确知App会打Keychain
该被追问的是:用信任换真机、16日已有信号为何继续催、863个有效号的后果谁承担。不该直接写成“听泉就是黑客”。
群内数字与推特数字速查
群内数据(仅该群、仅听泉口述):
| 项目 | 数字 | 口径 |
|---|---|---|
| 9月15日总邀请 | 3,645 | 听泉群内自述 |
| 当时有效 | 633 | 听泉群内自述 |
| 9月18日 | 4,400号,过803 | 听泉群内自述 |
| 9月19日最终通过 | 863 | 听泉群内自述 |
| 自称已收到款人数 | 803 | 听泉群内自述,公开收款地址 |
| 工钱结构 | 435×5U + 430×8U | 听泉群内自述 |
| 自称可赔余额 | 2,431 U | 听泉群内自述 |
| 19日下午当场报被盗人数 | 4 | 听泉群内自述 |
推特数据(@CryptoJason1379 自述):
| 项目 | 数字 | 口径 |
|---|---|---|
| 公布被盗人数 | 19 | 推特自述 |
| 公布被盗金额 | 65,174 U | 推特自述 |
| 第一批赔付 | 已执行,每周更新 | 推特自述 |
注意
这些数字不是链上审计结果,不能当成全网损失总额。真实的损失数字需要链上地址+交易记录+受害者证据+安全团队调查才能最终确定。群内数据和推特数据口径不同,不能简单相加。
X/Twitter上的舆论分化
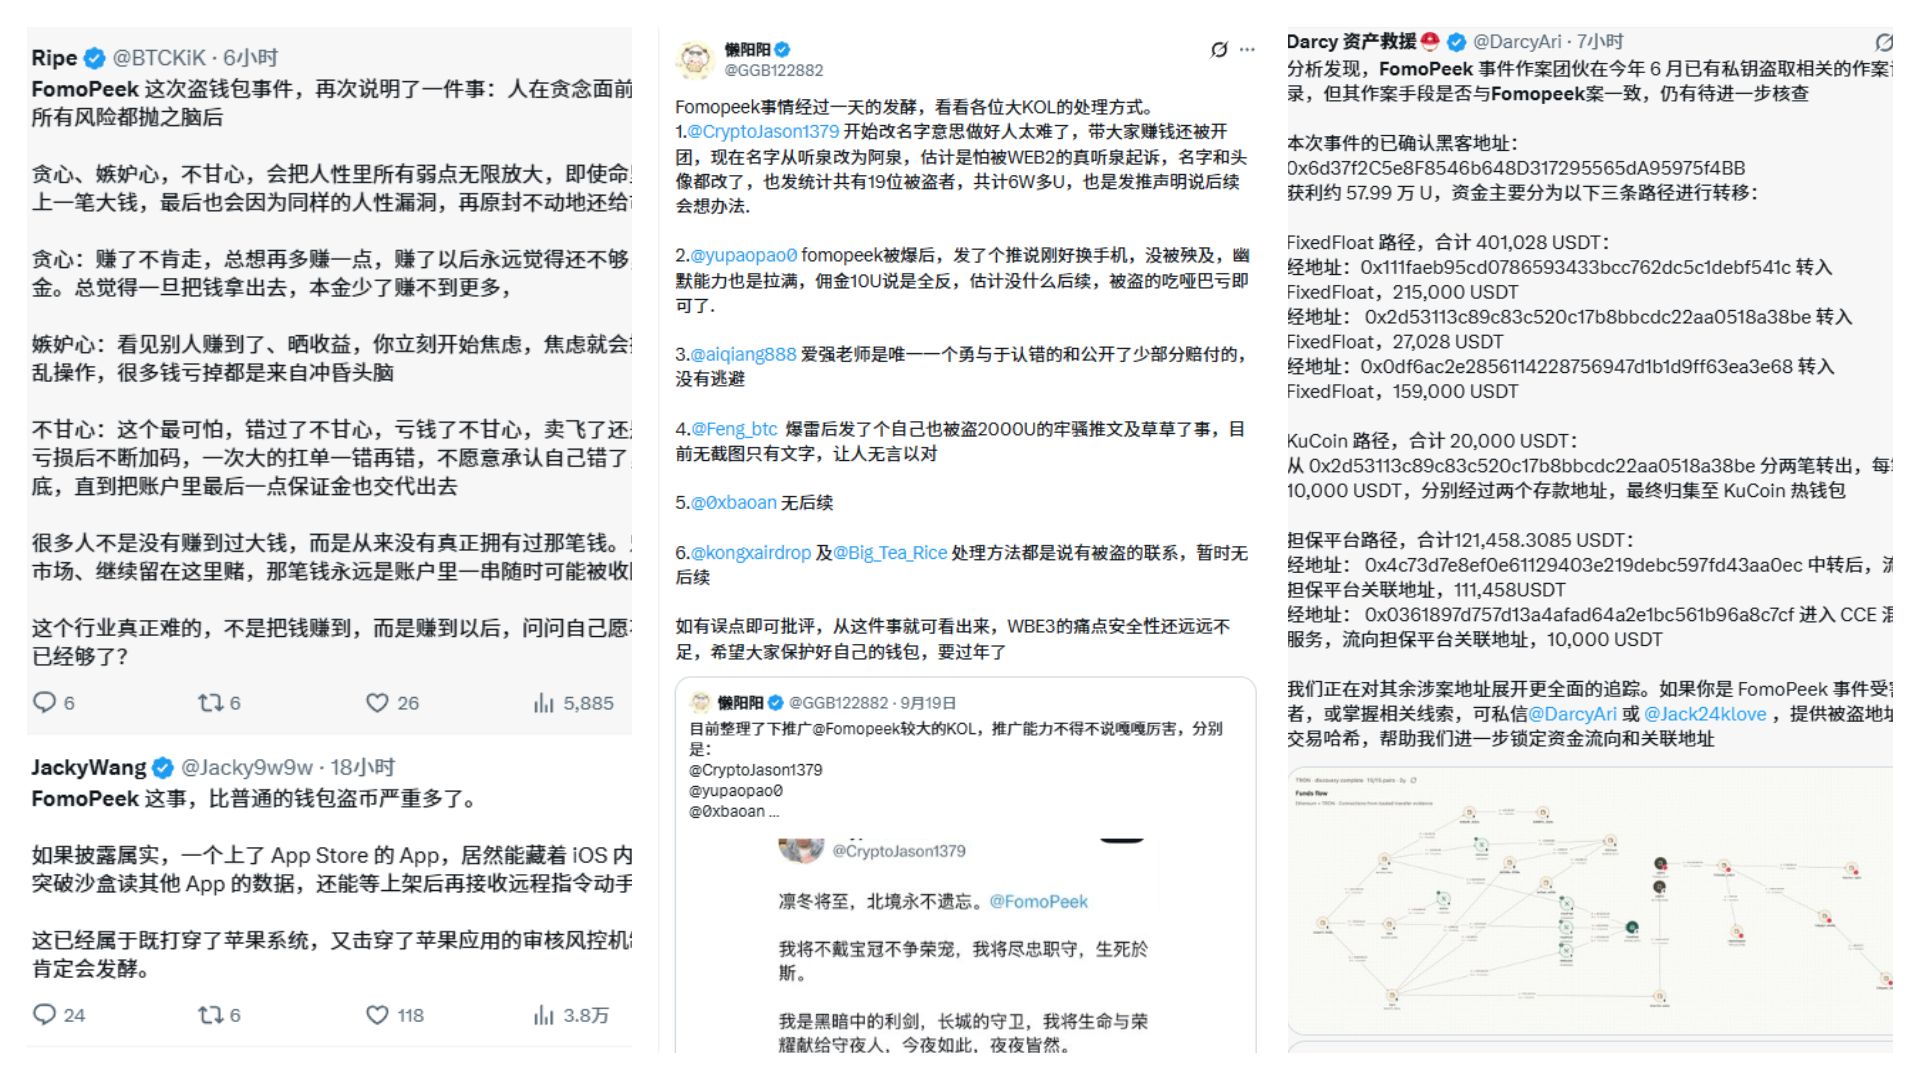
第一类:安全提醒派。 强调FomoPeek 1.1-1.2已被安全团队发现恶意代码,安装过的用户应尽快迁移资产、更换设备。Bitget相关账号谢家印也提醒曾安装FomoPeek的用户立即卸载、升级iOS系统后再使用钱包。
第二类:追问推广责任派。 开始统计哪些KOL、撸毛博主或社群推广过FomoPeek。麦克称推特账号“Crypto听泉”推广FomoPeek超过2000人,并强调其并非“听泉鉴宝”;龙神则追问相关推广者是否因维权压力改名锁推。
第三类:为推广者辩护。 认为安全事件发生前,没有证据证明推广者知道App内部存在恶意代码。
需要特别注意账号身份问题。公开社交平台上出现了“Crypto听泉”“CryptoJason1379”等账号,也有网友提出这与“听泉鉴宝”是否属于同一主体。在没有独立身份认证材料之前,不应把不同平台账号强行视为同一个法律主体。讨论推广责任时,更应关注具体账号、具体聊天记录、具体推广行为和具体资金流。
为什么“我没授权钱包”依然可能出事
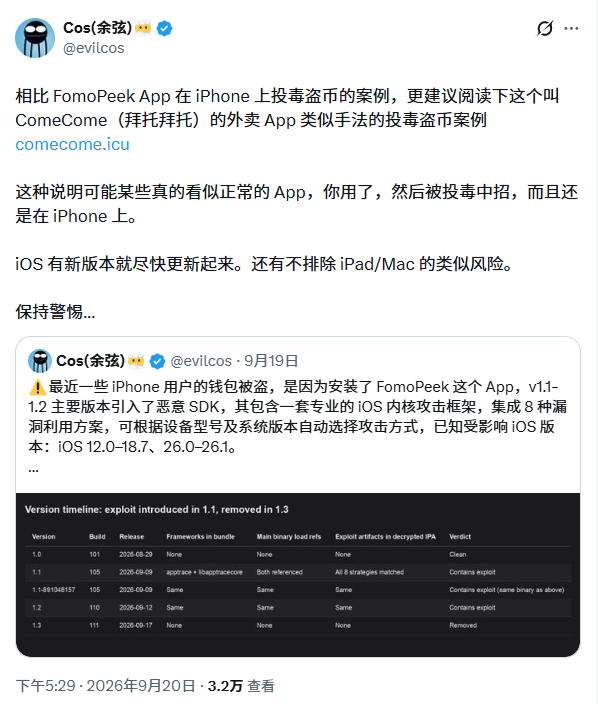
很多人以前的安全逻辑是:“不连接钱包 = 安全。”但实际上,钱包的核心秘密——私钥和助记词——可能就存在于设备中。如果攻击者能突破设备的应用隔离,它不需要骗你“请连接钱包”,也不一定需要让你“点击确认交易”,它可能直接攻击你手机上的敏感数据。
所以:“没有签名”并不代表“没有攻击面”。
这也是为什么慢雾和OKX给出的处理方式,不是简单地说“把FomoPeek卸载就好了”,而是建议:在一台从未安装过FomoPeek的干净设备上重新生成全新的钱包和密钥,然后把资产迁移过去。
装过1.1/1.2的人现在应该做什么
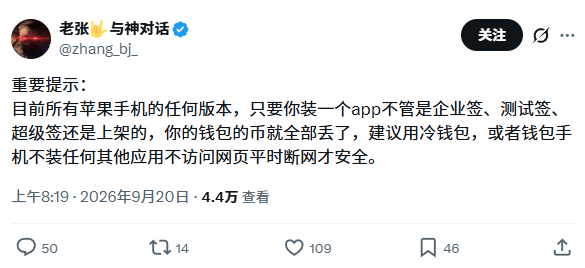
- 立刻核对链上和各钱包是否有异常转出
- 在一台从未安装过FomoPeek的干净设备上,创建新钱包、生成全新助记词
- 尽快把资产转到新地址,旧设备不要再生成新钥匙
- 把iOS升级到当前最新版本
- 卸载FomoPeek,不要重装
- 备忘录、相册、截图里如果留过助记词,视同已泄露
- 交易所打开提币白名单,更换2FA、邮箱和App密码
- 主钱包和撸毛机隔离——这次不是口号,是账单
撸毛人必须知道的10个安全检查
- 项目为什么免费?免费不是问题,免费到不合理才是问题
- 是否必须安装App?网页能完成的任务却要求装App,警惕
- 是否要求特殊系统?“只有iOS可以”“必须关闭安全设置”,需要额外调查
- 是否要求钱包签名?尤其是Permit、Approve、SetApprovalForAll,看不懂就别点
- 是否要求输入助记词?直接退出
- 是否要求截图助记词?同样直接退出
- 是否要求读取通讯录、照片、短信?对于简单Web3工具,这些权限需要非常充分的理由
- App从哪里下载?优先官方渠道,但要记住:App Store ≠ 绝对安全
- 项目方为什么给这么高的钱?简单操作能稳定给你几十、几百美元,就应该问钱从哪里来
- “如果这个钱包里的钱全部没了,我能不能接受?”如果答案是不能,就不要拿主钱包去撸
关于分享项目这件事
黑马联盟研究院后续也会分享部分撸毛、空投以及免费活动。其中有一些项目可能存在返佣、邀请奖励或合作收益,但也有一部分项目完全没有返佣,单纯是看到以后觉得值得分享给群友。
请记住这句话:“黑马联盟发布了”不等于“项目100%安全”。
Web3项目的风险变化非常快。今天安全,不代表明天一定安全;今天没有恶意代码,不代表后续版本不会出现问题。甚至安全团队在第一时间也可能需要经过逆向分析、样本分析、链上追踪,才能确认攻击路径。这次FomoPeek就是一个典型例子——早期群内技术分析没有发现恶意代码,两天后慢雾与OKX进一步分析,才确认1.1-1.2版本存在恶意代码。
尤其不要把“别人赚到了”当成安全证明。“我已经到账了”只能证明别人到账,不能证明App安全、钱包安全、后续版本安全、项目方安全、你的设备安全。
结语:5U真的很香,但你的钱包可能更值钱
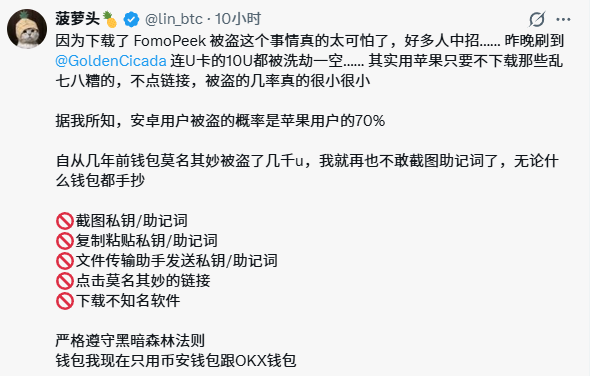
Web3最危险的项目,很多时候并不是那些一眼就能看出来的骗局。真正危险的是:它看起来太正常了。一个App,一个任务,几美元,一个App Store下载链接,一群人都在做,还有人晒到账。于是警惕心就一点一点放下来了。
直到真正出问题的时候,才发现:你以为你是在撸毛,别人可能是在研究你的钱包。
所以以后看到任何“免费撸毛”项目,不妨先停10秒钟。别急着问“能赚多少”,先问“它为什么愿意给我钱”,再问“如果它有问题,我的损失是什么”,最后再决定做还是不做。
这可能是这次FomoPeek事件留给整个撸毛圈最重要的一课。
风险提示
加密货币交易和链上交互风险极高,本文仅作教程分享和风险科普,不构成投资建议。请自行评估风险,谨慎参与。任何撸毛项目均存在不确定性,请独立思考、自行承担决策后果。
相关文章
- 撸毛教程
OKX预言家第二期怎么玩?XP积分获取、赛季榜与盈利榜,每日打卡+预约赛事保姆级教程
OKX预言家第二期积分活动上线,有用户反馈上一期收益可观。新用户和老用户都可以参与。活动主要通过每日打卡、参与赛季事件以及资产补给三种方式获得XP积分,同时还有赛季积分榜和每周盈利榜两种奖励。本文详细介绍OKX预言家第二期怎么玩、XP积分怎么获得、10U奖励如何拿,以及要不要参加赛事。还没注册OKX的,通过黑马联盟专属链接注册可享20%手续费返佣。
阅读 - 交易所注册教程
OKX注册教程2026最新版:下载安装+20%手续费优惠+邀请码规则详解(附老用户补救方法)
OKX邀请码只能在注册时填写,账户创建后官方不支持补填或修改。本文详解OKX注册、下载、KYC认证全流程,重点解析20%返佣机制与老用户补救方案。通过黑马联盟专属链接注册,现货和合约可永久享受20%手续费自动返佣。
阅读 - 撸毛教程
微脉圈是什么?2026最新下载安装+防骗指南,附黑马联盟撸毛群入口
微脉圈是一款社群圈子工具,适合小团体深度交流与内容沉淀。本文介绍微脉圈的核心功能、安全性、手机App下载安装步骤,并提醒你避开圈内常见的杀猪盘和代投骗局。结尾附黑马联盟撸毛研究院官方微脉圈群加入方式。
阅读 - 撸毛教程
Debox是什么软件?Web3社交平台安全吗?下载安装与新手防骗指南!
Debox是一款免费的Web3社交与加密钱包工具,支持钱包登录,无需注册账号、无需身份验证,也无需VPN即可使用。本文详解Debox是什么、平台安全性,并重点给出iOS/Android官方下载安装步骤,同时提醒大家警惕社区地推骗局,保护资产安全。适合Web3新手和撸毛玩家快速上手。
阅读